

做过电商、内容平台、票务、机票酒店、金融查询、数据服务的团队,大概率都遇到过这种怪事:
- 接口QPS突然暴涨,但真实用户没增加多少;
- 商品详情页、价格、库存、评论、搜索结果被批量抓取;
- 活动页面刚上线,库存瞬间被抢空,真实用户根本抢不到;
- 短信接口、登录接口、注册接口被疯狂刷量,成本飙升;
- 内容被整站搬运,原创优势被低成本复制;
- 后台监控里一堆请求看着像正常访问,但行为轨迹明显不像人。
这些问题背后,很多时候不是服务器扛不住,而是 Bot流量、恶意爬虫、自动化工具、脚本刷量 在消耗你的业务资源。
更麻烦的是,现在的Bot早就不是简单“一个脚本循环请求”的水平了。很多爬虫会模拟浏览器环境、随机延迟、轮换IP、伪造请求头、模拟鼠标点击和页面滚动,甚至借助代理池和自动化工具伪装成正常用户。传统靠IP限流、UA判断、简单验证码的方式,要么挡不住,要么误伤真实用户,体验越做越差。
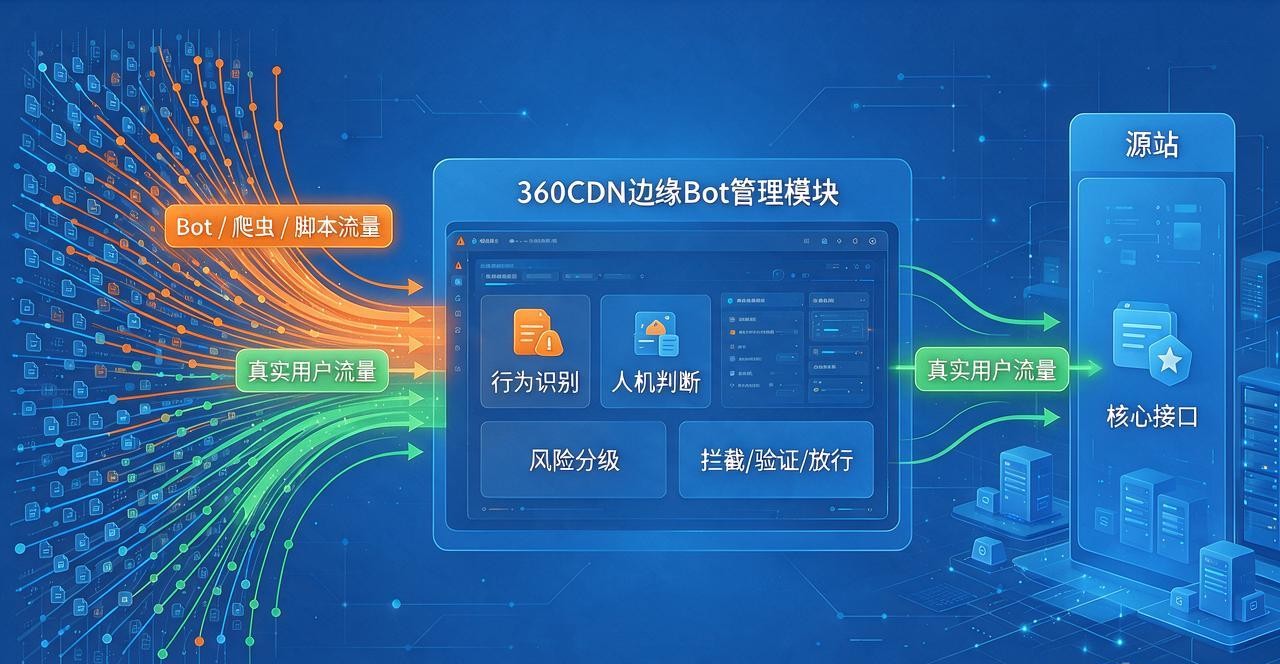
为了帮企业把Bot管理从“被动堵IP”升级到“识别行为、区分人机、精细化处置”,360CDN正式推出面向Web业务、API接口和核心数据资产的 Bot管理 / 爬虫防护方案。核心思路是:在CDN边缘侧识别请求背后是不是真实用户,对正常用户无感放行,对可疑Bot进行验证、限速、拦截,对恶意爬虫和自动化刷量直接阻断,不让脏流量进入源站。
别只盯IP和UA,Bot防护要看“行为”
很多团队做爬虫防护,第一反应是:
- 封异常IP;
- 屏蔽常见爬虫UA;
- 加个验证码;
- 对接口做简单限流。
这些手段不是没用,但已经不够用了。
现在的Bot流量越来越像人:
- IP可能是真实住宅IP;
- UA可能是正常浏览器;
- 请求间隔会随机化;
- 页面路径会模拟真实浏览;
- 甚至能绕过简单验证码。
如果只看IP和UA,很容易出现两个问题:
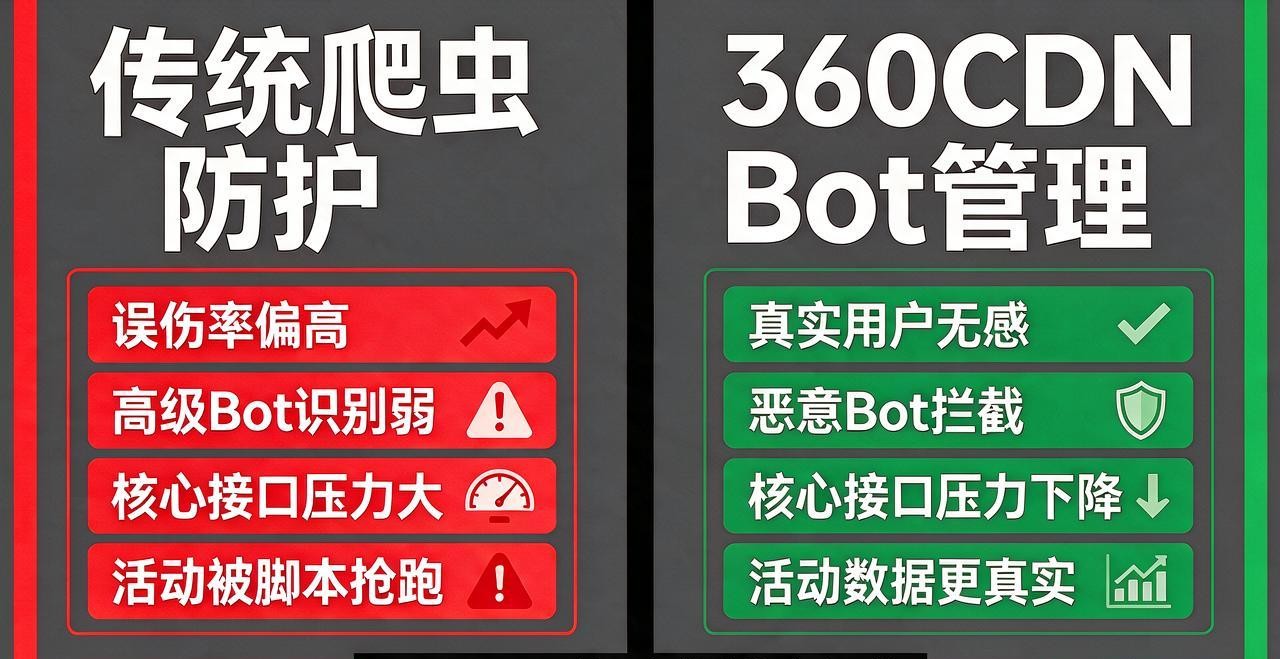
- 挡不住高级Bot:对方伪装得像正常用户,简单规则识别不出来。
- 误伤真实用户:同一公司、同一校园、同一运营商出口下的大量正常用户,可能被误判为异常流量。
360CDN的Bot管理方案更强调 行为识别:
- 请求频率是否异常;
- 访问路径是否像真实浏览;
- 页面停留、点击、滚动行为是否自然;
- 是否集中访问价格、库存、搜索、注册、短信、下单等敏感接口;
- 是否短时间内重复请求相同资源;
- 是否存在自动化工具特征;
- 是否跨多个账号、多个IP呈现相似行为模式。
简单说,不是只看“这个请求长什么样”,而是看“这个请求背后的行为像不像人”。
价格、库存、评论、搜索结果,为什么是爬虫重灾区?
不同业务场景下,Bot攻击的目标不一样,但高价值数据往往是重点:
表格
这些接口一旦没有Bot防护,后果往往不是“多了一点流量”这么简单,而是直接影响业务公平性、数据资产安全和运营成本。
比如电商价格被竞品实时爬取,可能导致价格战被动;票务库存被脚本监控,真实用户很难正常购买;短信接口被刷,可能直接带来大量费用;内容被批量搬运,原创平台反而失去优势。
360CDN Bot管理怎么做?“识别 + 处置 + 运营”一套闭环
360CDN的Bot管理 / 爬虫防护方案,不是简单给业务加一层拦截,而是围绕边缘侧做一套持续运营机制。
1. 边缘识别:在请求进入源站前判断风险
用户请求先到达CDN边缘节点,边缘侧会结合请求特征、访问行为、会话状态、接口敏感度等信息进行判断。
对于明显异常请求,比如高频刷接口、批量访问敏感路径、自动化工具特征明显,可以在边缘侧直接处置,不进入源站。
这样做的好处是:
- 源站压力下降;
- 敏感接口被保护;
- 异常流量不会消耗后端计算资源;
- 真实用户访问路径不受影响。
2. 分级处置:不是一刀切,而是按风险动作处理
Bot防护最忌讳“发现可疑就全部封掉”。真实业务里,有些请求只是可疑,有些是明确恶意,有些是搜索引擎或合作伙伴爬虫,需要区别对待。
360CDN支持分级处置思路:
- 正常流量:无感放行;
- 低风险可疑流量:记录日志、持续观察;
- 中风险流量:增加验证、限速、挑战;
- 高风险流量:拦截、阻断、丢弃;
- 已知合规爬虫:可按白名单放行,比如搜索引擎爬虫。
这样既能防住恶意Bot,也能避免把正常用户、搜索引擎、合作方爬虫误伤。
3. 可视化运营:知道谁在爬、爬了什么、防住了多少
Bot防护不是上线一次就结束,而是需要持续看数据。
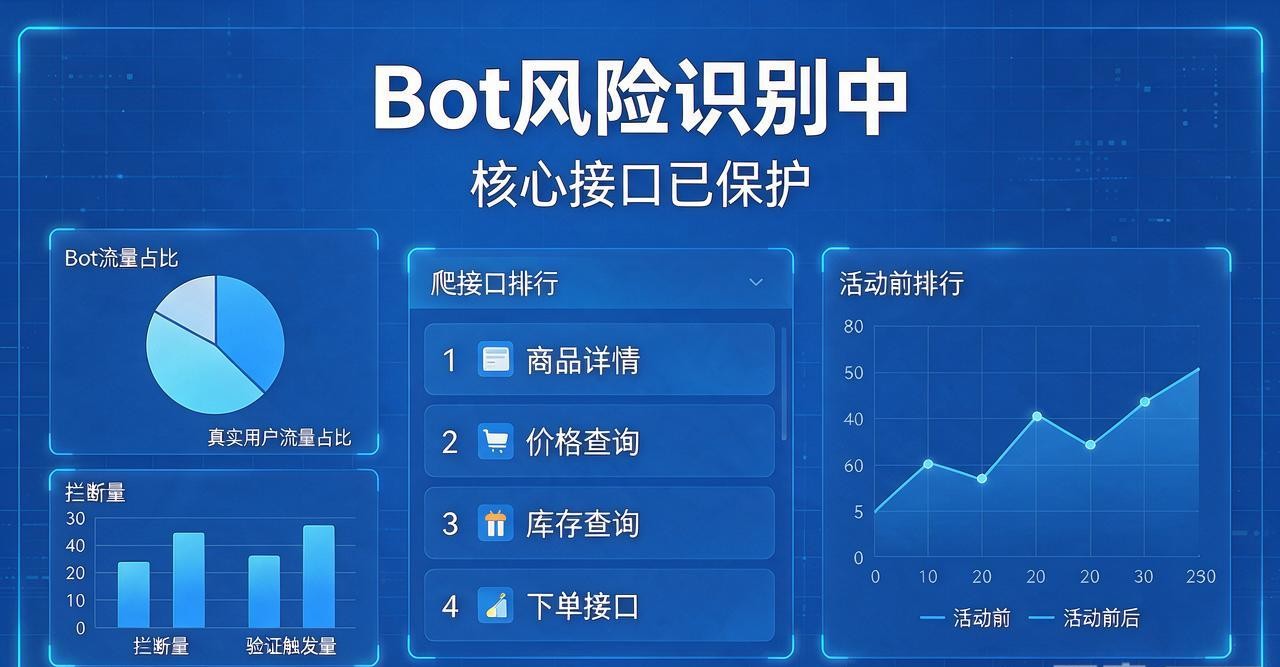
360CDN的Bot管理方案强调可视化运营能力,帮助企业看清楚几件事:
- 哪些域名、接口被爬得最多;
- 哪些地区、IP段、请求特征异常集中;
- Bot流量占比是多少;
- 拦截、验证、放行比例如何;
- 是否存在新的爬虫模式;
- 防护策略是否需要收紧或放宽。
只有看得清,才能调得准。否则很容易陷入“策略越加越多,效果越来越差”的循环。
实战反馈:某电商平台活动页被脚本抢跑,真实用户下单成功率明显提升
前段时间,一个电商平台客户遇到一个很典型的问题:每次做限时秒杀活动,页面刚开,库存就迅速下降,但后台真实成交订单并没有同步增长。运维和业务团队一开始以为是系统并发问题,后来排查发现,大量请求来自自动化工具,集中访问商品详情、库存查询和下单接口。
这些请求并不是传统意义上的DDoS大流量攻击,而是典型的Bot刷量行为:请求看起来分散,频率也不算极端高,但行为轨迹高度相似,明显不是真实用户操作。
接入360CDN Bot管理 / 爬虫防护方案后,他们在活动前对核心接口做了保护:
- 商品详情、价格、库存接口加入Bot识别;
- 下单、支付、优惠券领取接口提高风险等级;
- 对可疑请求增加验证和限速;
- 对明显自动化脚本请求直接拦截;
- 对正常用户保持无感访问。
活动复盘时,他们反馈比较明显:
- 异常Bot请求在边缘侧被识别和拦截;
- 源站下单接口压力下降;
- 库存消耗节奏更接近真实用户行为;
- 真实用户下单成功率提升;
- 活动投诉量下降;
- 黄牛和脚本抢跑现象明显减少。
他们运营负责人后来总结:“以前活动一开,后台数据看着很热闹,但真实成交没跟上。现在能明显感觉到,脏流量被挡在外面了,活动数据更真实,用户体验也更好。”
⚠️ 掏心窝子的避坑指南
给准备上Bot管理 / 爬虫防护的兄弟们提几个实战建议,都是很容易踩的坑。
1. 先梳理核心资产,别一上来就全站乱加策略
Bot防护不是越严越好,也不是全站无差别开启效果最好。
建议先梳理高价值接口:
- 价格接口;
- 库存接口;
- 搜索接口;
- 商品详情接口;
- 评论接口;
- 注册/登录接口;
- 短信验证码接口;
- 下单/支付接口;
- 数据查询接口;
- 内容详情页接口。
这些接口被爬、被刷、被抢的风险最高,应该优先保护。普通静态页面如果防护过严,反而可能影响搜索引擎收录和用户体验。
2. 搜索引擎爬虫、合作方爬虫要单独管理
很多团队一看到爬虫就封,结果把百度、Google等搜索引擎爬虫也误伤了,导致页面收录下降,SEO效果受损。
建议:
- 对已知合规搜索引擎爬虫做白名单;
- 对合作方数据接口爬虫按业务需求放行;
- 对未知爬虫先观察,再决定是否拦截;
- 对恶意爬虫、自动化刷量工具严格拦截。
Bot管理不是“反所有爬虫”,而是“保护核心资产,同时不影响正常生态”。
3. 验证码和挑战机制不要滥用
验证码确实能挡住一部分Bot,但如果每个页面、每个接口都弹验证码,真实用户会非常烦。
建议:
- 正常访问不弹验证码;
- 可疑请求再触发验证;
- 高风险接口使用更强验证;
- 低风险页面尽量无感处理;
- 验证方式要兼顾安全和体验。
好的Bot防护,应该是真实用户几乎感觉不到,恶意脚本却过不去。
4. 策略要持续迭代,不能一次配置就完事
爬虫和Bot工具会不断变化。今天有效的规则,明天可能被绕过;今天看起来正常的流量,明天可能变成新的刷量模式。
建议建立持续运营机制:
- 定期看Bot流量报告;
- 关注异常接口和异常IP段;
- 对误拦截、误放行做复盘;
- 大促、活动、热点事件前提前调整策略;
- 对新增接口及时纳入防护范围。
Bot管理本质上是一场持续对抗,不是一次性项目。
如果你的业务也面临 爬虫抓价格、脚本抢库存、接口被刷量、内容被搬运、活动被黄牛盯上 这些问题,可以把核心域名和敏感接口接入360CDN Bot管理 / 爬虫防护方案,先做一轮流量识别和策略观察。
了解更多Bot管理与爬虫防护的实战玩法,请访问:360cdn.com