

做过网站、App、游戏、金融业务的兄弟一定遇到过这种场景:业务平时跑得好好的,突然某个时间点开始,用户大面积反馈“页面打不开”“接口超时”“登录失败”。你第一反应是查代码、查数据库、查服务器负载,折腾半天发现服务器CPU、带宽都正常,源站根本没挂。最后排查一圈才发现:不是系统出了问题,而是你被DDoS攻击了。
更麻烦的是,DDoS攻击往往来得突然、流量大、伪装性强。传统防护方式要么扛不住大流量,要么误杀正常用户,要么防护策略配置复杂,等运维反应过来,业务已经停了好几分钟甚至几十分钟。对电商、游戏、金融、直播这类对可用性要求极高的业务来说,几分钟不可用,可能就是几十万甚至上百万的损失。
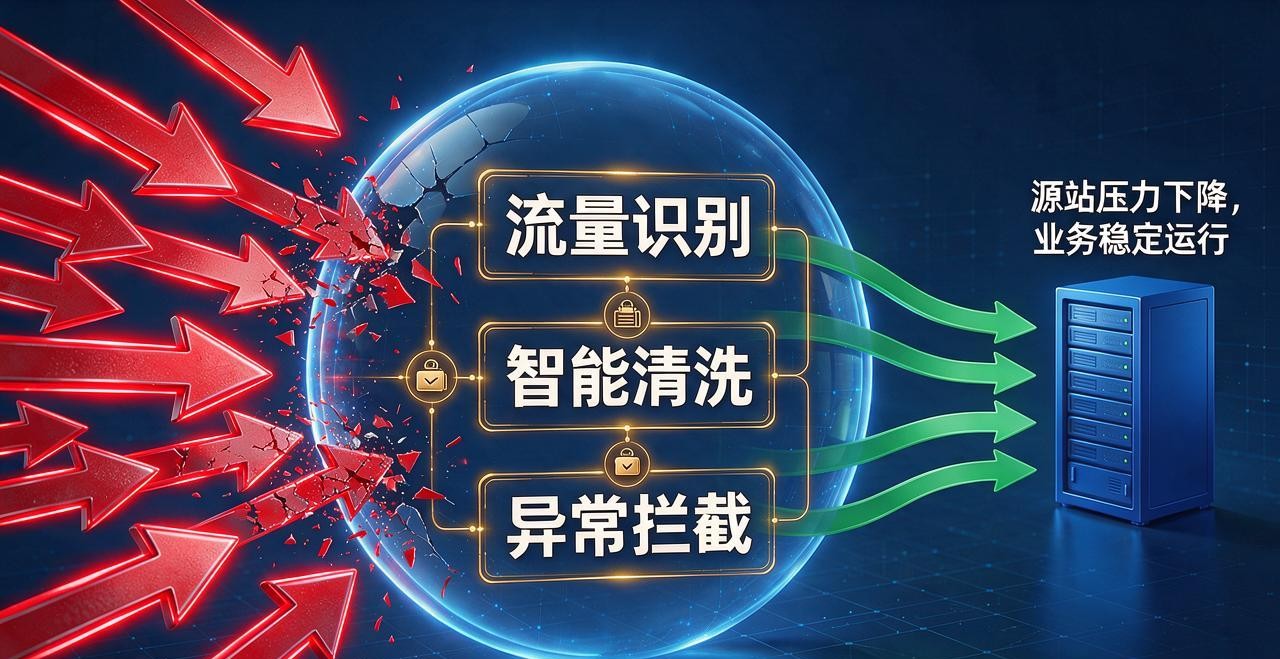
为了帮企业把DDoS防护从“事后救火”变成“事前拦截、事中自愈”,360CDN正式推出面向Web业务和API接口的 DDoS防护方案。核心思路很简单:把攻击流量挡在离用户最近的CDN边缘网络里,让正常请求继续快速到达源站,让恶意流量在边缘侧就被识别、清洗、丢弃,不让攻击流量打到你的源站。
别等被打挂了才想起来防护,DDoS防护要前置到边缘
很多企业的安全防护思路还是“源站加防火墙、WAF、限流”,但DDoS攻击的本质是 用海量请求或异常流量压垮你的带宽、连接数或源站处理能力。如果攻击流量已经打到源站,再在源站做防护,往往已经晚了。
360CDN的DDoS防护方案走的是 边缘防护 + 流量清洗 的路线:
- 用户请求先到达CDN边缘节点;
- 边缘节点对请求进行协议校验、行为分析、频率检测;
- 正常请求继续转发到源站;
- 异常流量、伪造请求、攻击流量在边缘侧被识别并清洗;
- 源站只接收经过过滤后的正常业务流量。
这样做的好处是:攻击流量不用进入你的源站网络,源站压力大幅降低,业务可用性更高。
大流量攻击怎么扛?“智能清洗 + 弹性带宽”是关键
DDoS攻击常见的形式包括:
表格
360CDN在这里重点做了两件事:
第一,智能流量清洗。
系统会对请求来源、请求频率、请求路径、协议特征、访问行为进行综合判断。对于明显异常的攻击流量,比如高频重复请求、异常协议包、伪造源地址请求、集中打同一接口的流量,会在边缘侧自动识别并清洗。
系统会对请求来源、请求频率、请求路径、协议特征、访问行为进行综合判断。对于明显异常的攻击流量,比如高频重复请求、异常协议包、伪造源地址请求、集中打同一接口的流量,会在边缘侧自动识别并清洗。
第二,弹性防护能力。
DDoS攻击往往具有突发性和不可预测性,平时流量可能只有几十Mbps,攻击时可能瞬间飙到几Gbps甚至更高。360CDN的防护体系依托边缘网络的大带宽和分布式节点能力,能够根据攻击流量规模动态调度防护资源,避免单点被压垮。
DDoS攻击往往具有突发性和不可预测性,平时流量可能只有几十Mbps,攻击时可能瞬间飙到几Gbps甚至更高。360CDN的防护体系依托边缘网络的大带宽和分布式节点能力,能够根据攻击流量规模动态调度防护资源,避免单点被压垮。
简单说,不是靠一台服务器硬扛,而是靠 分布式边缘网络把攻击流量分散、识别、清洗掉。
误杀正常用户怎么办?“精准识别”比“一刀切封禁”更重要
做DDoS防护最怕什么?不是防不住,而是 防住了攻击,也把正常用户挡在门外。
比如有些简单防护策略会直接按IP限流,但一旦攻击者使用大量分散IP,或者正常用户集中在某个地区、某个运营商出口,就容易出现误伤。用户明明只是正常访问,却被提示“访问受限”“请求频繁”,体验非常差。
360CDN的DDoS防护方案强调 精准识别,而不是粗暴封禁:
- 不只看单个IP请求频率;
- 还结合请求行为、访问路径、协议特征、会话连续性等维度判断;
- 对正常用户访问保持低干扰;
- 对攻击流量进行分层处置:限速、挑战验证、拦截、丢弃。
比如面对应用层CC攻击,系统可以先对可疑请求进行人机验证,而不是直接封IP;面对明显恶意流量,则直接在边缘侧丢弃,不进入源站。这样既能挡住攻击,也能尽量减少对真实用户的影响。
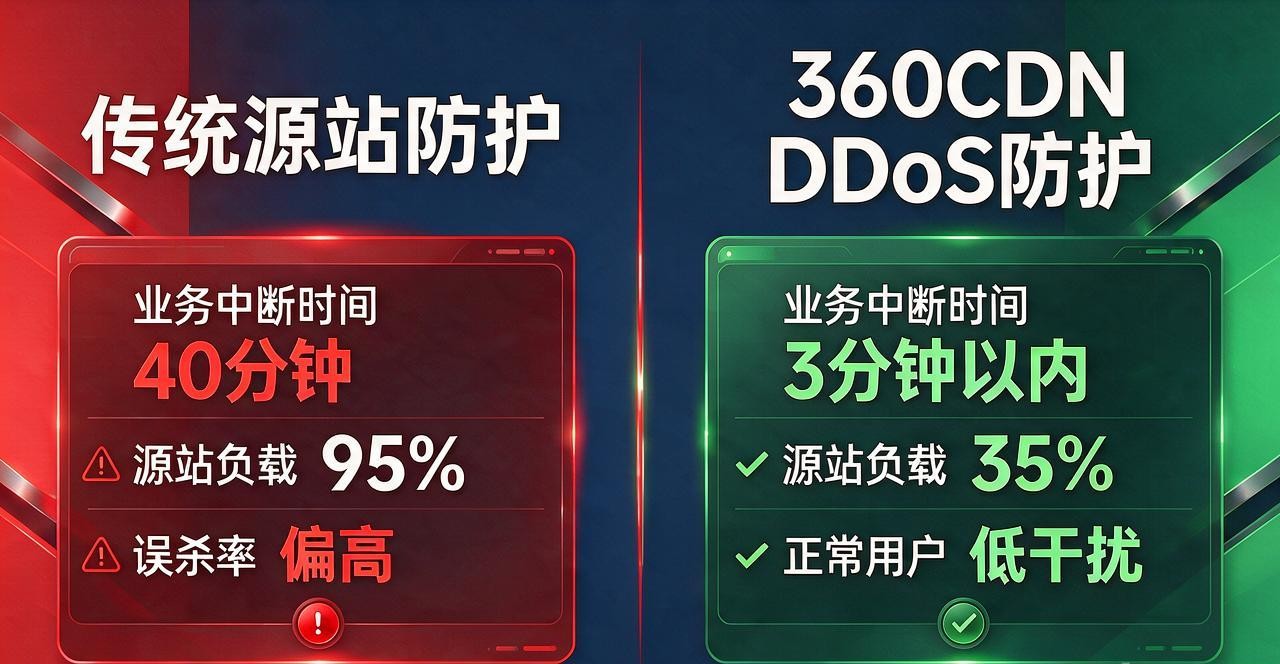
实战反馈:某游戏平台突发攻击,业务中断时间从40分钟缩短到3分钟以内
前段时间,一个做游戏联运的客户遇到典型问题:晚上活动高峰期,游戏登录接口突然大面积超时,玩家群里全是“进不去”“服务器炸了”的反馈。
他们一开始以为是服务器扛不住,紧急扩容、重启服务、查数据库,折腾了二十多分钟还没恢复。后来排查发现,登录接口在短时间内收到了大量异常请求,来源分散、请求特征高度相似,明显是应用层CC攻击。
接入360CDN DDoS防护方案后,防护效果变化很明显:
- 攻击流量在边缘节点被识别和清洗;
- 正常玩家请求继续进入源站;
- 登录接口响应恢复稳定;
- 业务中断时间从原来的约40分钟,缩短到3分钟以内;
- 玩家投诉量明显下降。
他们运维负责人后来反馈:“以前一遇到攻击,第一反应是扩容、重启、切备用,现在攻击流量基本在边缘就被拦掉了,源站压力小了很多,业务恢复速度也快了很多。”
⚠️ 掏心窝子的避坑指南
给准备上DDoS防护的兄弟们提几个实用建议,都是实战里容易踩的坑:
1. 源站IP一定要保护好,别一边防护一边暴露
很多团队上了CDN和DDoS防护,但源站IP早就被扫描出来,甚至还在DNS里直接暴露。攻击者一旦发现真实源站IP,完全可以绕过CDN直接打源站。
建议:
- 接入CDN后,源站尽量不要对外暴露;
- DNS解析指向CDN接入地址,而不是源站IP;
- 源站安全组只允许CDN回源IP段访问;
- 历史泄露过的源站IP,有条件的话建议更换。
防护体系再强,如果源站IP裸奔,效果都会大打折扣。
2. 防护策略不要一上来就最严,要先观察再收紧
DDoS防护不是越严越好。策略太松,挡不住攻击;策略太严,容易误杀正常用户。
建议采用分阶段策略:
- 第一阶段:观察模式,先看攻击流量特征;
- 第二阶段:对明显异常流量自动拦截;
- 第三阶段:对可疑流量做人机验证或频率限制;
- 第四阶段:根据业务高峰、活动节点提前调整防护等级。
尤其是电商大促、游戏开服、直播活动、报名抢票这类场景,一定要提前调整防护策略,而不是等攻击来了再临时配置。
3. 别只防大流量,应用层CC攻击更要重视
很多团队觉得DDoS就是“带宽被打满”,其实现在更常见的是应用层攻击。攻击者模拟正常用户,频繁请求登录、注册、搜索、下单、查询接口,看起来像真实流量,但实际是在消耗源站计算资源。
这类攻击单靠带宽防护不够,还需要结合:
- 接口频率限制;
- 异常行为识别;
- 人机验证;
- 关键接口保护;
- 源站负载监控。
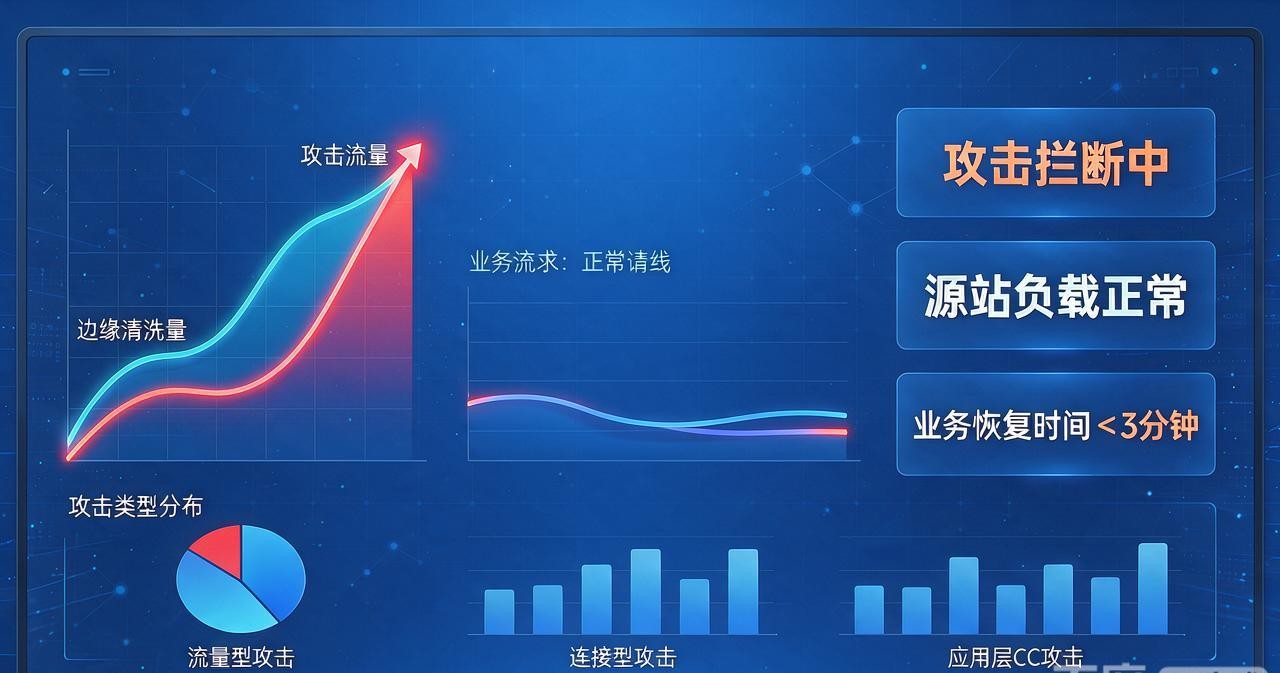
如果你也经常被“突发流量打挂”“接口超时”“攻击后知后觉”困扰,可以考虑把业务接入360CDN DDoS防护方案,先在测试域名上跑一轮攻击模拟和防护验证。
了解更多DDoS防护的实战玩法,请访问:360cdn.com